Governance und Datenschutz
Governance und Datenschutz umfasst die Regeln rund um die Daten Ihrer Organisation: was Mitarbeitenden gesagt wird, bevor etwas erfasst wird, was jede Person über sich selbst sehen kann, wer welche Nachweise geöffnet hat, wer welchen Zugriff noch braucht, wie lange jede Datenart aufbewahrt wird und was die Organisation verlassen darf. Mitarbeitende finden ihre Seite unter My data (Meine Daten). Administratoren arbeiten unter Admin (Prüfprotokoll, Zugriffsprüfungen, Nutzung, Datenausgabe) und unter Settings → Workforce & recording (Aufbewahrung und Löschung).
Geplant
Wer es nutzt
| Rolle | Was sie hier tut |
|---|---|
| Mitarbeitende | Lesen und bestätigen den Erfassungshinweis, prüfen My data, sehen, wer ihre Nachweise geöffnet hat |
| Führungskraft | Entscheidet über Einträge der Zugriffsprüfung zu ihren Leuten; sieht Mitarbeitende nur im zugewiesenen Bereich |
| Administrator oder Eigentümer | Veröffentlicht Erfassungshinweis und Aufbewahrungsregeln, führt Zugriffsprüfungen durch, liest das Prüfprotokoll, verfolgt die Nutzung und steuert die Datenausgabe |
| Sicherheitsbeauftragte, Datenschutzbeauftragte, Prüfende | Lesen Prüfprotokoll und Ergebnisse von Zugriffsprüfungen; nutzen den geplanten Bereich Governance |
Wichtige Ansichten
| Ansicht | Was sie zeigt |
|---|---|
| Erfassungshinweis | Der Hinweistext der Organisation auf Türkisch und Englisch, in der App und im eigenen Dialog der Desktop-App, bis Sie ihn bestätigen |
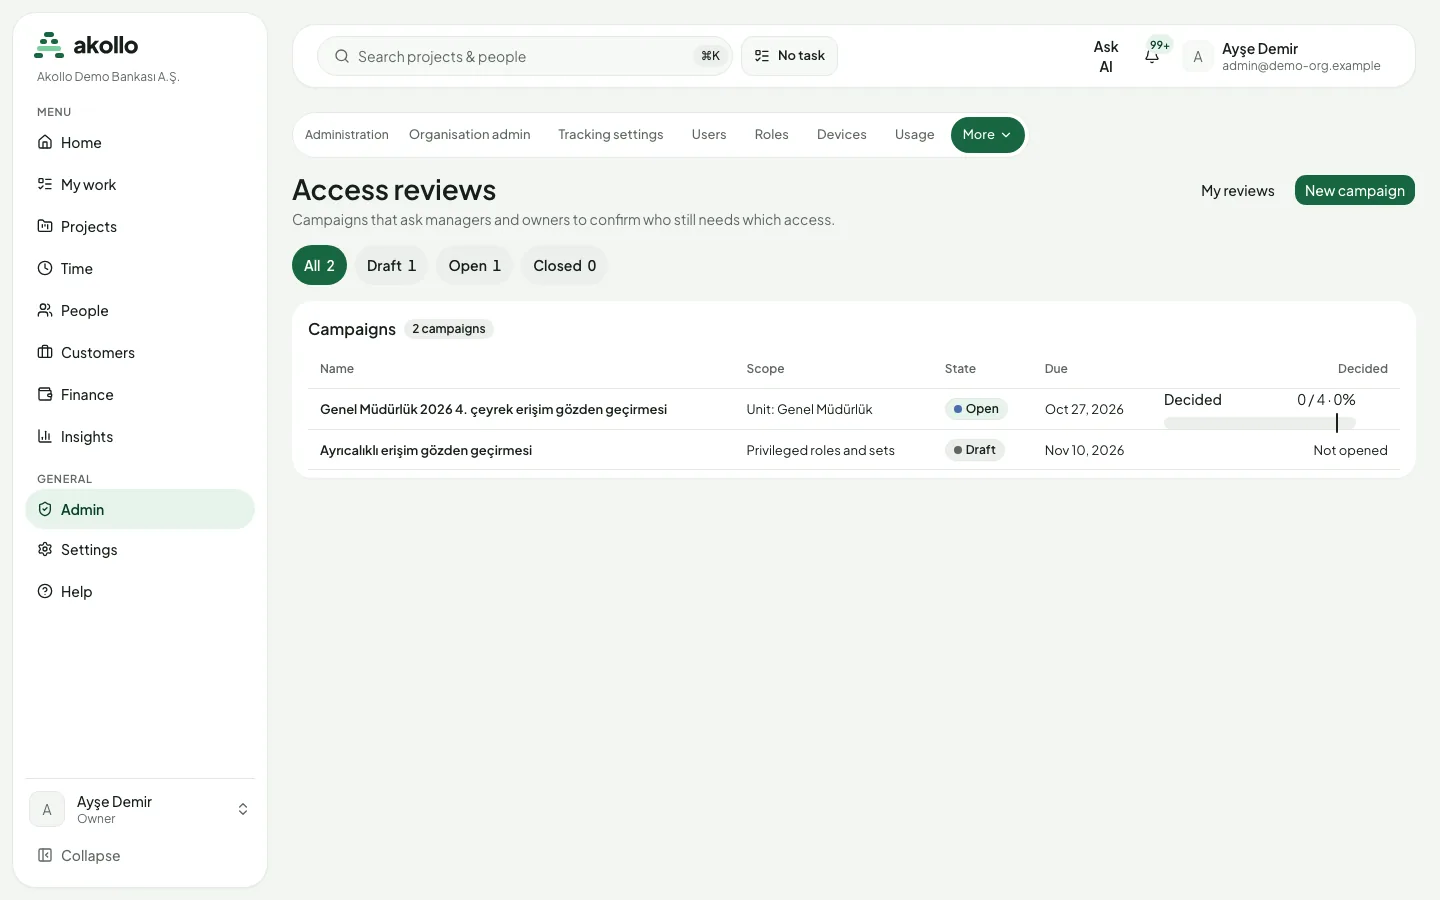
| My data | Die geltenden Erfassungseinstellungen, Ihre eigenen Screenshots, wer Ihre Nachweise aus welchem Grund geöffnet hat und wie lange Ihre Daten aufbewahrt werden |
| Admin → Audit records (Prüfprotokoll) | Änderungen an Berechtigungen und Konfiguration sowie weitere protokollierte Vorgänge |
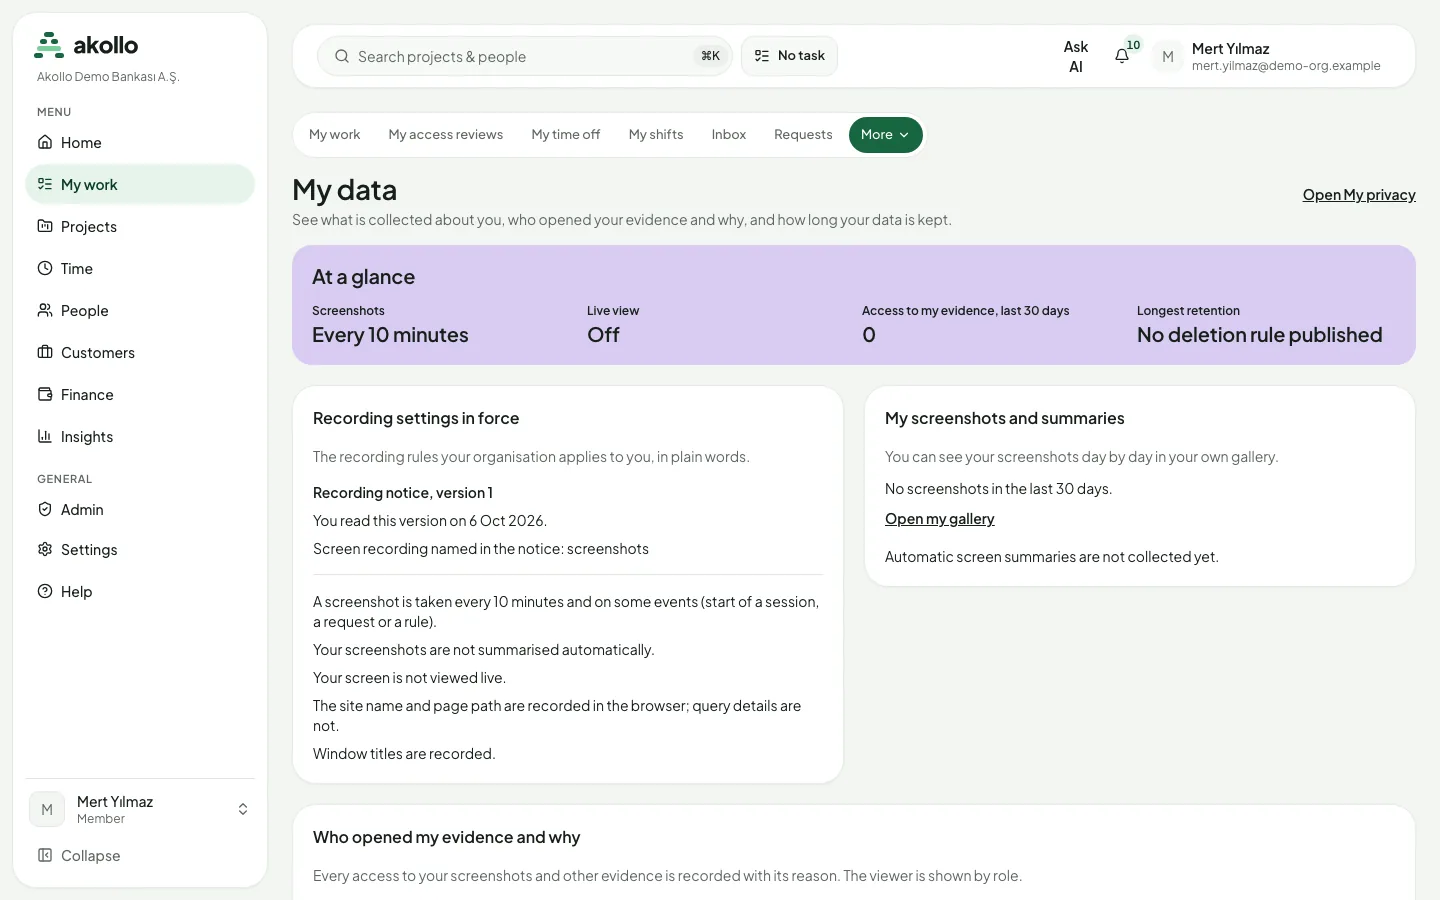
| Access reviews (Zugriffsprüfungen) und My reviews | Prüfkampagnen mit Umfang, Zustand, Fälligkeit und Fortschritt; die Ihnen zugewiesenen Einträge |
| Settings → Workforce & recording → Retention and deletion | Eine Regel je Datenart, abgeglichen mit dem Erfassungshinweis |
| Integrations → Data out (Datenausgabe) | Exportziele wie Azure Blob, Power BI und Analytics SQL |
| Admin → Usage | Nutzung je Zähler und Tag, auch exportierte Zeilen, mit Monatsbudgets und Download CSV |
Was erfasst wird und was nicht
Bevor die Erfassung beginnt, veröffentlicht ein Administrator einen Erfassungshinweis auf Türkisch und Englisch. Der Wortlaut stammt von der Organisation. Die Erfassung bleibt gesperrt, bis Sie die aktuelle Version gelesen und bestätigt haben; eine neue Version verlangt von allen eine erneute Bestätigung. Ohne Hinweis lässt sich keine Erfassungsrichtlinie veröffentlichen.
In den Zeiten, die die Richtlinie erlaubt, kann Akollo erfassen, welche Anwendung im Vordergrund ist (im Browser auch die Website), die Zeit, die der Server aus den Messungen der Desktop-App anrechnen kann, und Screenshots in dem Intervall und auf den Bildschirmen, die die Richtlinie festlegt. Nie erfasst werden Tastenanschläge, Zwischenablage, Formularinhalte, Mikrofon oder Kamera, Nachrichtentexte, Inhalte von Webseiten oder Ihr Aufenthaltsort.
Wichtige Aufgaben
Prüfen, was über Sie erfasst wird
My data öffnen
Öffnen Sie My data. Der Streifen At a glance (auf einen Blick) zeigt das Screenshot-Intervall, Zugriffe auf Ihre Nachweise in den letzten 30 Tagen und die längste Aufbewahrung.
Geltende Einstellungen lesen
Recording settings in force erklärt die Regeln, die für Sie gelten, einschließlich der Version des Hinweises und wann Sie ihn gelesen haben.
Sehen, wer Ihre Nachweise geöffnet hat
Die Zugriffsliste zeigt jedes Öffnen Ihrer Nachweise mit Begründung; die betrachtende Person erscheint mit ihrer Rolle.
Eine Zugriffsprüfung durchführen
Entwurf anlegen
Wählen Sie auf Access reviews die Option New campaign, geben Sie einen Namen ein und wählen Sie, was geprüft wird: eine Einheit, eine Rolle, alle mit Administratorrechten, externe Auftragnehmer oder Dienstkonten.
Fälligkeit und Standardergebnis festlegen
Wählen Sie die Fälligkeit und ob Zugriffe ohne Antwort behalten oder entzogen werden. Wählen Sie Create draft.
Kampagne öffnen
Wählen Sie Open campaign. Akollo hält die Zugriffe im Umfang fest und gibt jeden Eintrag an eine prüfende Person. Niemand prüft den eigenen Zugriff.
Ergebnisse herunterladen
Ist die Kampagne geschlossen, laden Sie die Ergebnisse als CSV oder Excel herunter. Jede Datei trägt eine Prüfsumme, und jeder Download wird im Prüfprotokoll festgehalten.
Über Ihre Prüfeinträge entscheiden
My reviews öffnen
Wählen Sie auf der Seite Access reviews My reviews.
Behalten oder entziehen
Wählen Sie für jeden Eintrag Keep oder Revoke. Entziehen erfordert eine Begründung von 1 bis 500 Zeichen. Keep selected behält mehrere Einträge auf einmal. Ein Entzug startet einen Ein- und Austrittsfall, der den üblichen Freigaberegeln folgt.
Festlegen, wie lange Daten aufbewahrt werden
Aufbewahrungseinstellungen öffnen
Wählen Sie Settings → Workforce & recording → Retention and deletion.
Regel festlegen
Geben Sie unter Rules per store die Days, das Datum Effective from und einen Reason ein.
Prüfen und veröffentlichen
Prüfen Sie, wie viele Datensätze die neue Grenze bereits überschreiten, und wählen Sie dann Publish. Ein nächtlicher Aufbewahrungslauf entfernt die Daten, die eine veröffentlichte Regel abdeckt.
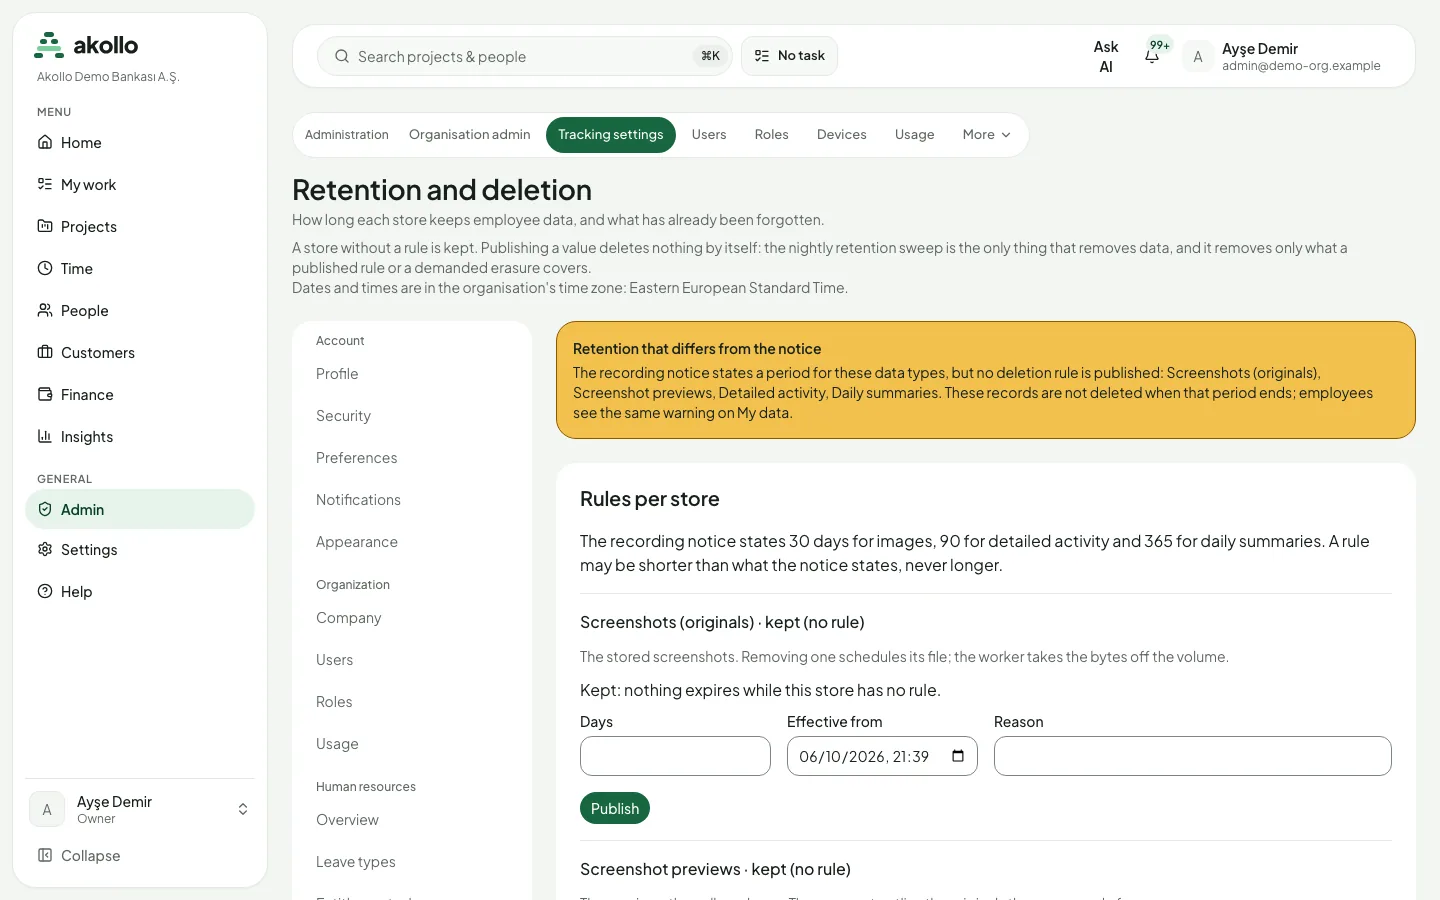
Eine Regel darf kürzer sein als die Frist im Erfassungshinweis, nie länger. Eine Datenart ohne Regel wird aufbewahrt. Einige Fristen sind fest:
| Daten | Wie lange sie aufbewahrt werden |
|---|---|
| Arbeitselemente im Papierkorb eines Projekts | 30 Tage, dann endgültig gelöscht, außer bei Legal Hold |
| Unterhaltungen mit dem Assistenten | 90 Tage nach der letzten Nachricht oder bis Sie sie löschen |
| KI-Anfrageprotokoll | Mindestens sechs Monate, meist etwa 13 Monate |
| Berichtsexporte | Bis zum Ablaufdatum in der Exportliste |
Personen, die die Konfiguration verwalten, können ein Arbeitselement mit einer einzeiligen Begründung per Place legal hold sperren. Ein Element unter Legal Hold wird nie endgültig gelöscht, und die Begründung landet im Prüfprotokoll.
Berechtigungen
- Alle Mitarbeitenden sehen ihre eigenen Daten unter My data und bestätigen den Hinweis. Dafür ist keine besondere Berechtigung nötig.
- Führungskräfte sehen Personen nur im zugewiesenen Bereich und entscheiden nur über die Prüfeinträge, die ihnen zugewiesen sind.
- Eigentümer und Administratoren veröffentlichen Hinweise und Aufbewahrungsregeln, lesen Admin → Audit records, führen Zugriffsprüfungen durch und steuern die Datenausgabe. Das Löschen der Daten einer Person oder der ganzen Organisation ist eine Administratoraktion, die durch Eingabe von „erase“ bestätigt wird, nicht rückgängig zu machen ist und mit Name und Begründung festgehalten wird.
- Support-Sitzungen erben keinen Zugriff. Sie können Ihren Tag nicht öffnen und weder Aufgaben noch sonst etwas ändern; sensible Felder bleiben verborgen.
- Jede Seite, Liste, jeder Export und jede API-Antwort enthält nur Daten der Organisation, in der Sie gerade arbeiten.
Was die KI hier tun kann
- Die KI liest nur, was die fragende Person öffnen darf, und eingeschränkte Daten werden nie aus der Installation gesendet. Siehe Was die Assistenz sehen kann.
- Jede KI-Anfrage wird mit Person, Funktion, Zeitpunkt und Ergebnis protokolliert, nie mit Frage oder Antwort. Siehe KI und Sie.
- Das Einschalten der Kompetenzsignale ergänzt deren Zweck im Erfassungshinweis, und alle werden gebeten, die neue Version zu bestätigen. Gemessene Kompetenzdaten sind enthalten, wenn eine Person eine Kopie ihrer Daten anfordert, und werden gelöscht, wenn ihre Daten gelöscht werden. Siehe Kompetenzsignale.
- Änderungen an KI-Einstellungen und Verbindungen werden mit Person und Zeitpunkt festgehalten, und der Emergency stop hält alle KI-Anfragen auf einmal an. Siehe KI-Zugang und KI-Tokens.
Häufige Fragen
Die Organisation hat eine neue Version veröffentlicht. Alle Mitarbeitenden bestätigen erneut, und bis Sie das tun, bleibt die Erfassung für Sie ausgeschaltet.
Öffnen Sie My data. Die Seite zeigt, was über Sie erfasst wird, wer Ihre Nachweise geöffnet hat und wie lange sie aufbewahrt werden, und dort beginnen Sie, wenn Sie die über Sie gespeicherten Daten einsehen oder berichtigen möchten.
Nein. Das Veröffentlichen allein löscht nichts. Ein nächtlicher Aufbewahrungslauf entfernt die Daten, die eine veröffentlichte Regel abdeckt. Prüfen Sie vor dem Veröffentlichen, wie viele Datensätze die neue Grenze überschreiten.
Nein. Administratoren lesen das Prüfprotokoll unter Admin → Audit records. Ein Sicherheits-Prüfpfad, dessen Unverändertheit sich nachweisen lässt, gehört zum geplanten Bereich Governance.
Nein. Eine Entscheidung lässt sich nachträglich nicht ändern, und eine geschlossene Kampagne kann nicht mehr verändert werden.
Nein. Eine Support-Sitzung erbt keinen Zugriff, kann den Tag einer Person nicht öffnen und nichts ändern.
Nur, was ein Administrator einschaltet: zum Beispiel API-Schlüssel für BI-Werkzeuge, Webhooks oder ein Azure-Blob-Exportziel. Der Azure-Blob-Export schreibt nur neue Dateien und löscht, ändert oder liest keine vorhandenen. Konnektoren erreichen nur externe Hosts auf der Positivliste Ihrer Installation.
Verwandte Seiten
KI
Der Einstieg in die KI von Akollo: Assistent, Suche in natürlicher Sprache, Planungshilfe, Kompetenzsignale, Schreibhilfe, Verbindungen, lokale Modelle und Datenschutz.
Admin
Hier richten Administratoren die Organisation ein: Einheiten und Teams, Mitglieder und Einladungen, Rollen, Berechtigungssätze und wer welches Modul nutzen darf.